

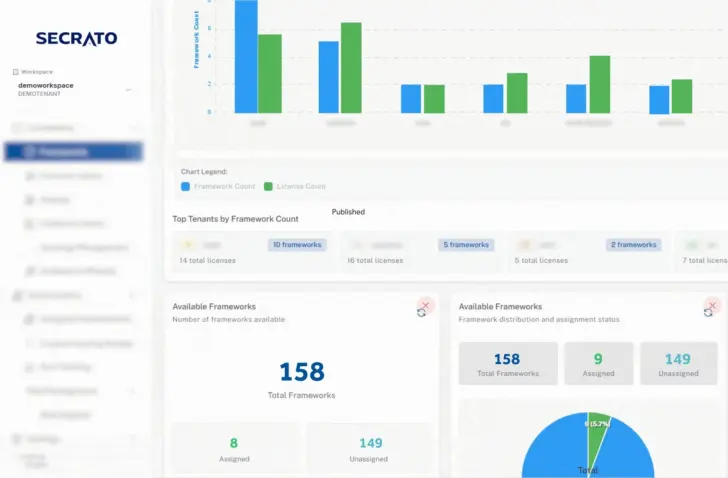
Het Belgische Secrato lanceert een platform om overeenstemming met verschillende regelgevingen, waaronder NIS2 en GDPR maar ook ISO-compliance, centraal te beheren.
Secrato, een bedrijf uit Sint-Niklaas, brengt een Governance, Risk en Compliance (GRC)-platform op de markt dat volledig in de EU is ontwikkeld en gehost. Het Secrato-platform moet Europese bedrijven helpen om efficiënter te voldoen aan de toenemende regeldruk veroorzaakt door richtlijnen als de GDPR, DORA en NIS2. Met geautomatiseerde processen en realtime inzichten wil Secrato de compliance-werklast drastisch verminderen.
Centrale omgeving
Het GRC-platform biedt bedrijven de mogelijkheid om compliance-frameworks, risicoregisters en auditverzoeken vanuit één omgeving te beheren. Zo wil Secrato handmatige processen en spreadsheets vervangen. Een geautomatiseerde verzameling van bewijsmateriaal moet audits sneller en efficiënter maken.
Voor het management is er een realtime dashboard dat een overzicht geeft van de compliance-status, risicotrends en auditgereedheid. Het platform ondersteunt meer dan twintig raamwerken.
Efficiëntiewinst
Secrato belooft aanzienlijke voordelen voor organisaties die het platform gebruiken. Zo zouden bedrijven tot 500 uur per jaar kunnen besparen door gestroomlijnde auditvoorbereiding en het verzamelen van bewijsmateriaal. Door omgevingen eenmalig in kaart te brengen en bewijsmateriaal te hergebruiken, kunnen bedrijven volgens Secrato tot 70 procent minder dubbele controles uitvoeren.
De productiviteit zou met 85 procent stijgen door het elimineren van handmatige taken. Financieel kunnen organisaties volgens de berekeningen van Secrato zelf tot meer dan 250.000 euro per jaar besparen dankzij efficiëntere controleprocessen en lagere advieskosten.
Met het platform springt Secrato in op een nood ontstaan uit de groeiende waslijst aan regelgevingen met hun eigen vereisten en controlemechanismen. Naast GDPR, DORA, NIS2 en de Cyber Resilience Act, zijn er nog industriestandaarden zoals ISO 27001. Een overschot aan mensen om dat te beheren, is zeldzaam. Het GRC-platform moet efficiëntie bieden.
Secrato wijst erop dat het platform in België is ontwikkeld, op maat van de Europese markt. Datasoevereiniteit staat hoog op de prioriteitenlijst en het cloudplatform wordt gehost in een Europees datacenter. Concreet gaat het om hosting bij de site van Datacenter United in Antwerpen.