

Nadat een Indiase provider van beveiligingscertificaten door een blunder het internet voor een deel onveilig heeft gemaakt, trekt het bedrijf zich terug. De schade is daarmee niet opgelost.
Vorige week kwam aan het licht dat een Indiase provider van beveiligingscertificaten een enorme blunder had gemaakt. eMudhra geeft certificaten uit waarmee websites bewijzen dat ze zijn wie ze beweren te zijn. Die certificaten zijn alleen betrouwbaar zolang de sleutel waarmee eMudhra ze ondertekent geheim blijft. Bij acht van zijn eigen certificaten maakte eMudhra die sleutel zo zwak dat iedereen hem kon achterhalen, en dat bleef anderhalf jaar onopgemerkt.
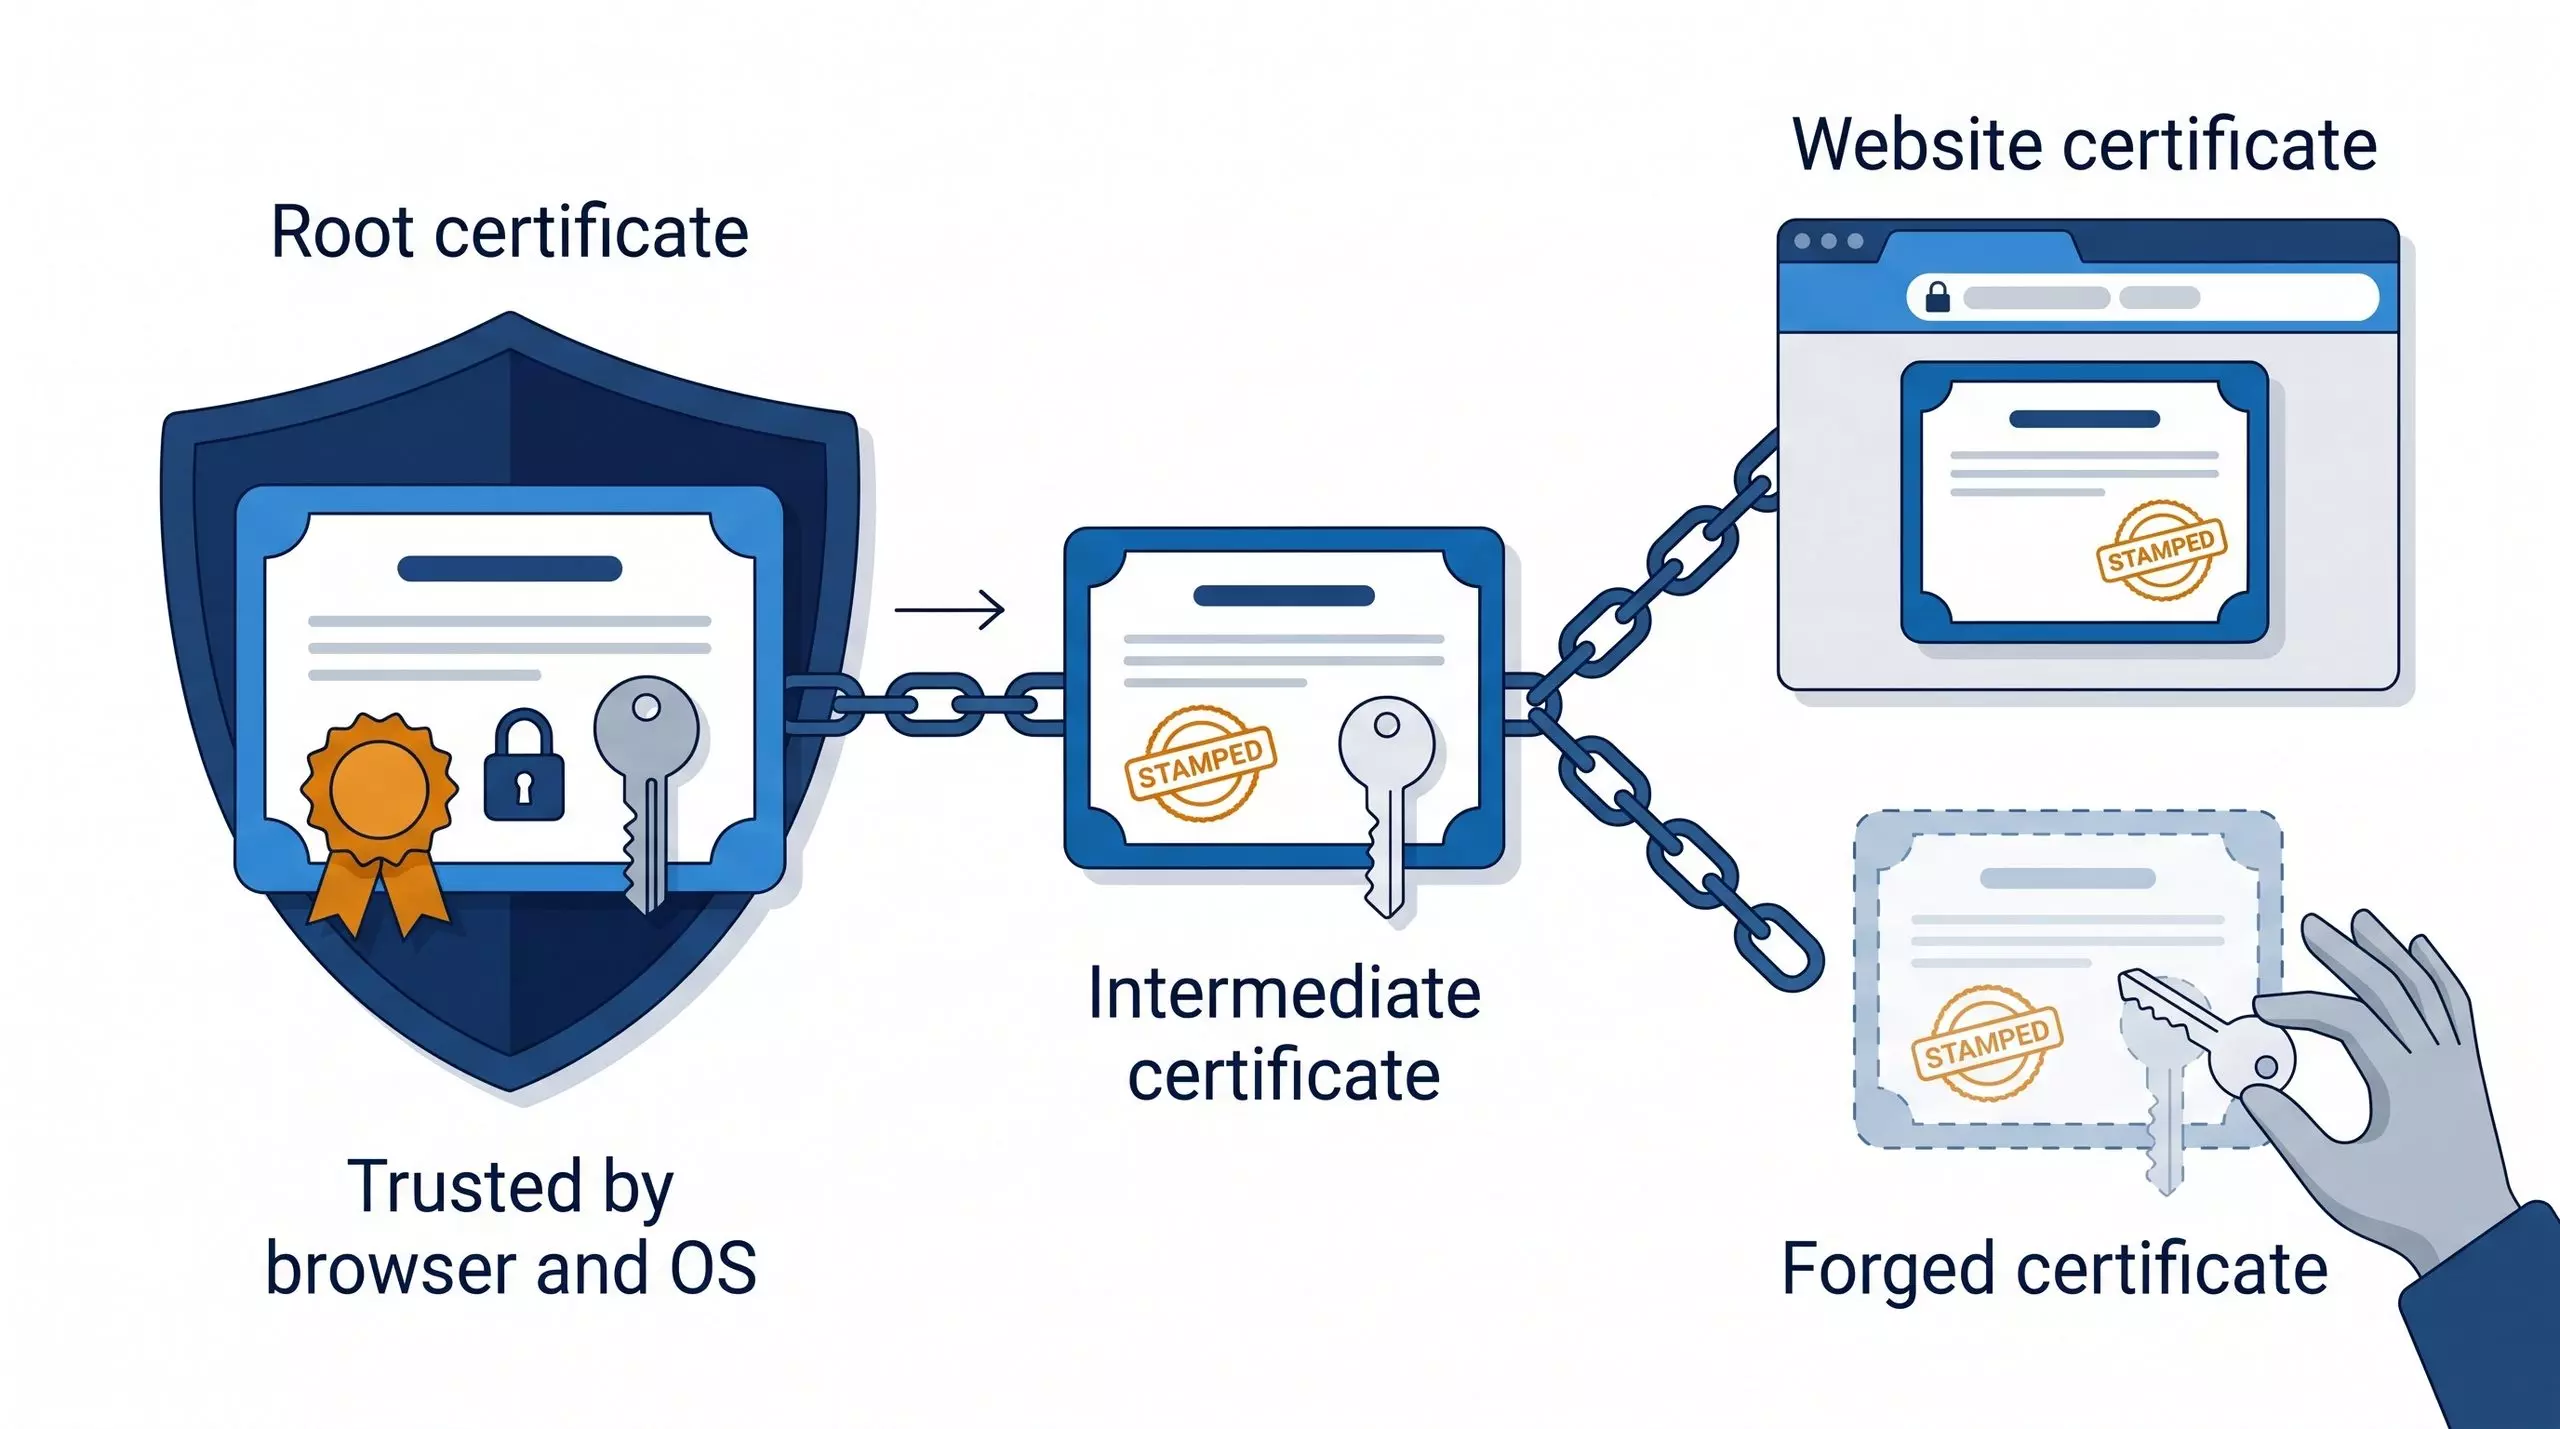
Met zo’n sleutel kan een aanvaller zelf certificaten maken voor eender welke website of dienst, en software zoals je browser aanvaardt die als echt. Een nagebootst certificaat laat een hacker ook toe netwerkverkeer te onderscheppen. In een man in the middle-aanval wordt het immers mogelijk om het verkeer mee te lezen of aan te passen, zonder dat er alarmbellen afgaan. Mozilla, Google, Microsoft en Apple vertrouwden de certificaten, net als talloze programma’s die hun lijsten overnemen.
Extreem zwakke sleutels
Het beveiligingsprobleem in kwestie betreft zogenaamde tussencertificaten. Die verbinden een rootcertificaat in browsers en besturingssystemen met de certificaten die eMudhra aan klanten uitgeeft. Zes dienden voor websites, twee voor het ondertekenen van software. Sectigo, een andere provider van certificaten, had zes ervan mee ondertekend via zijn root AAA Certificate Services.
De geheime sleutel hoort een willekeurig getal van 384 bits te zijn. Bij deze acht was de sleutel echter een getal kleiner dan 256, of volgens Dennis Jackson van Mozilla “op de laatste byte na in feite allemaal nullen”. Hooguit 255 pogingen volstonden om zo’n sleutel te vinden.
Volgens eMudhra liep het mis bij de aanmaak van de sleutels op 30 april 2025. Bij een test maakte een fout in de code een tweede, zwakker sleutelpaar aan, dat het bedrijf door gelijkaardige labels per vergissing gebruikte. eMudhra spreekt van “menselijke fouten in meerdere stappen van het proces”.
Een anonieme beveiligingsonderzoeker, enkel gekend als Wayne, vond de sleutels met paranoid_crypto, een scantool van Google, en meldde het probleem op 17 oktober. “Ik heb de meeste tijd besteed aan de basiscontroles waarvan iedereen aannam dat iemand anders ze al gedaan had”, schrijft hij.
Browsers snel beschermd
Google blokkeerde de certificaten in Chrome nog geen twee uur na de melding, Mozilla in Firefox binnen drie uur. Microsoft volgde op 20 oktober, Apple op 22 oktober. eMudhra trok de certificaten op 18 oktober in. Mozilla en Google halen ook de betrokken root van eMudhra uit hun lijsten.
Chrome, Firefox, Edge en Safari aanvaarden bovendien alleen certificaten die in openbare logboeken staan, de Certificate Transparency-logs. Vóór de melding stond daar geen enkel certificaat in dat met de zwakke sleutels gemaakt was, zodat gebruikers van die browsers niet aangevallen konden worden.
Veel andere software controleert die logboeken niet en kijkt ook niet na of een certificaat ingetrokken is. Het gaat onder meer om curl, apps met een eigen lijst van vertrouwde certificaten, Electron-apps zoals Slack en Discord, en Java op Debian en Ubuntu. Dergelijke software vertrouwt de certificaten tot ze zelf een update krijgt. Of aanvallers het lek de voorbije anderhalf jaar tegen zulke tools hebben ingezet, weet niemand. Sinds de bekendmaking zijn de sleutels bovendien publiek, wat misbruik nog eenvoudiger maakt.
eMudhra stopt met TLS
eMudhra kondigde op 22 oktober aan dat het uit de wereldwijde markt voor SSL/TLS-certificaten stapt. Bestuurder Venkatraman Srinivasan zegt dat het bedrijf de certificaten binnen veertien uur na de ontdekking introk, er zelf geen certificaten mee uitgaf en dat er geen data gelekt zijn.
Hij wijst op stijgende kosten en grote spelers die gratis certificaten uitdelen. De aandacht op sociale media zorgde volgens hem voor “een kritische blik die niet in verhouding staat tot de plaats van SSL/TLS in ons bedrijf”. Uitstappen noemt hij “de juiste beslissing voor eMudhra en zijn aandeelhouders”. Over het risico voor gebruikers van software buiten de browser zegt eMudhra niets. Het bedrijf minimaliseert de blunder en bekijkt de enorme fout door een interne financiële bril.
Moet je iets doen?
Beheerders werken besturingssystemen, browsers, bibliotheken en apps best zo snel mogelijk bij. Electron-apps zijn pas beschermd na een update naar een gepatchte Electron-versie, en op Debian en Ubuntu moet de Java-keystore apart opnieuw aangemaakt worden. Ontwikkelaars die een eigen certificatenbundel meeleveren, kunnen volgens Mozilla de getroffen tussencertificaten blokkeren of de betrokken roots schrappen.
Het schrappen van de root van Sectigo kan wel websites onbereikbaar maken die er nog legitiem op steunen. Wie Windows-toestellen centraal beheert, gebruikt beter niet het PowerShell-script dat de certificaten lokaal blokkeert. Microsoft verspreidt de blokkering daar via automatische updates.