

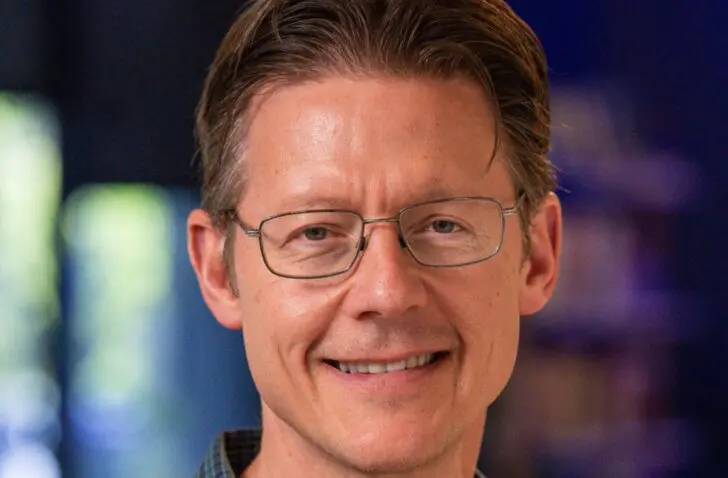
Arve Kjoelen, CISO van Barracuda, test de eigen beveiligingsproducten eerst binnen Barracuda zelf. Hij vertelt hoe hij met AI omgaat en waarom een groter budget niet sneller extra mensen oplevert.
In een beveiligingsbedrijf als Barracuda mag je verwachten dat iedere werknemer een bovengemiddelde kennis van beveiliging heeft en dat je het management niet moet overtuigen van het belang ervan. De job van Arve Kjoelen, sinds februari 2026 CISO van Barracuda, is dus geen alledaagse.
Kjoelen bracht begin dit jaar tientallen jaren aan ervaring in topbeveiligingsfuncties met zich mee. Eerder vervulde hij de rol van globale CISO bij onder andere McAfee. ITdaily sprak Kjoelen na zijn keynote op de Barracuda TechSummit in het Oostenrijkse Alpbach. In zijn dagelijks werk probeert hij de brug te slaan tussen wetenschappelijk onderzoek naar softwarekwetsbaarheden en beveiliging in de praktijk.
ITdaily: Hoe ziet de IT-omgeving waarvoor je verantwoordelijk bent eruit?
Kjoelen: “Ongeveer tachtig procent van mijn rol is intern gericht: Barracuda zelf veilig houden. Daarnaast spreek ik met klanten en partners. We leggen een sterke focus op customer zero. We gebruiken onze eigen producten en geven feedback aan productmanagers. Wat we daaruit leren, geven we door aan onze klanten. Ik heb zelf vroeger aan de klantenzijde gezeten. Toen had ik geen connectie met de beveiligingsmensen van mijn leverancier.”
“We hebben een transitie naar de cloud gemaakt, maar we hebben ook nog on-prem toepassingen. Nieuwe producten bouwen we vooral in de cloud. Er wordt bij ons veel thuisgewerkt en niemand is verplicht om naar kantoor te komen. Wat we onze klanten vertellen, geldt dus ook voor onszelf.”
Wat zijn je belangrijkste prioriteiten op dit moment?
Kjoelen: “Onze code en onze producten beveiligen. We zijn al enkele maanden bezig om scanning met LLM’s te integreren, zodat we kwetsbaarheden sneller kunnen fixen. Vandaag kan dat nog een lang proces zijn. Ons werk met OpenAI zal ons in staat stellen om dat te versnellen. Als wij sneller gevaren zien, verlaagt dat het risico voor iedereen.”
Begrijpt de rest van de organisatie de IT-uitdagingen voldoende? Zitten IT en business op dezelfde lijn?
Kjoelen: “Op dat vlak zijn we iets anders gestructureerd dan de typische organisatie. Ik zit mee in de CTO-organisatie, terwijl het dagelijks IT-beheer onder een andere tak valt. Sinds september vervult Siroui Mushegian de rol van CIO. We zijn een software- en beveiligingsbedrijf, dus het is logisch dat we voor productontwikkeling wel nauw met elkaar verbonden zijn.
“Vanuit mijn bril als CISO kan ik zeggen dat het management nooit genoeg weet. Als het fout loopt, is het onze verantwoordelijkheid. Het is dus aan ons om te onderwijzen.”
Heeft de IT-afdeling toegang tot voldoende mensen en middelen om de uitdagingen tot een goed einde te brengen?
Kjoelen: “Hoe ik ernaar kijk: je kan om meer middelen vragen, of je kan de middelen die je hebt anders inzetten. Je kan bijvoorbeeld AI gebruiken om vragenlijsten door te nemen, zodat niemand nog antwoorden moet overtypen. Veel bedrijven hebben meerdere tools in gebruik die hetzelfde doen. Hou eerst een grote schoonmaak zodat je efficiënter kan werken, en vraag pas daarna om meer als het echt nodig is.”
“Bovendien kan je maar zo snel aanwerven als dat er middelen vrijkomen. Ik kan om vijf miljoen euro vragen, maar daarmee werf ik nog niet per se sneller mensen aan. Dat duurt maanden, en ondertussen kunnen er mensen vertrekken. Dan kan je weer opnieuw beginnen.”
Je kan om vijf miljoen euro vragen, maar daarmee werf je niet per se sneller mensen aan.
Zit de toekomst van de IT-omgeving in de cloud, on-premises of in een combinatie daarvan?
Kjoelen: “Daarover bestaat nog wat onenigheid in de organisatie. Ik zie geen verschuiving terug naar on-premise gebeuren, maar ook geen volledige overstap naar de cloud. Sommige organisaties gaan minder snel naar de cloud, omdat on-premise een zekere veiligheid biedt.”
“Als je gelooft dat alles naar de cloud gaat of moet gaan, moet je je afvragen waarom we nog altijd on-premise oplossingen ontwikkelen. We denken vaak dat een trend eeuwig doorgaat, maar dat is zelden zo.”
Welke impact hebben regelgevingen zoals NIS2 op het IT-beleid?
Kjoelen: “Dat varieert van wetgeving tot wetgeving. Voor de CRA, de Cyber Resilience Act, is incidentrapportering een serieuze zaak. We werken samen met ons juridische team om de verplichtingen te begrijpen en te implementeren. We zetten mechanismen op om ons te kunnen registreren. De eerste melding moet binnen 24 uur gebeuren. Dat is snel, zeker als een incident op een vrijdag valt. Regels zijn regels, we moeten zien hoe we ermee omgaan.”
Hoe gaat jullie organisatie om met de AI-hype?
Kjoelen: “Nog voor ik hier begon, was er al een AI Council, met onder meer de juridische en de financiële afdeling. Het principe is dat alle AI-toepassingen in de organisatie via één gateway moeten lopen. Open toegang hebben we geblokkeerd. Dat geeft ons controle: we weten dat er geen bedrijfsdata naar de modellen kunnen gaan, omdat alles in een gecontroleerde omgeving draait.”
“We gebruiken daarvoor ook onze eigen beveiligingsproducten, wat het beheer eenvoudiger maakt. We duwen hard door, en dat is goed, want anders blijf je achter. Dat geldt zowel voor de controle als voor de adoptie. Het is goed als iedereen binnen de organisatie, ook bijvoorbeeld financiële experts, tot zekere mate AI-experts wordt.”
Welke belangrijke trends volg je tot slot nog op met het oog op de komende jaren?
Kjoelen: “AI is het generieke antwoord, maar ik volg ook andere dingen. Wat mij interesseert, is hoe AI de interactie tussen software verbetert en wat er gebeurt als aanvallers dat zien. Aanvallers zien welke bedrijven AI gebruiken, en dat leidt tot interessante vragen. Je kan je bijvoorbeeld afvragen wat een aanval dan nog kost voor een hacker die door een staat gesteund wordt. Die wisselwerking vind ik boeiend, en ik ben benieuwd hoe hackers zullen reageren.”
“Daarnaast volg ik het onderzoek naar kwetsbaarheden en naar hoe beveiligingsframeworks met elkaar samenhangen. Technieken en kwetsbaarheden hangen samen, en als industrie kunnen we meer doen om te begrijpen hoe die wisselwerking in elkaar zit. Als ik iets implementeer, ben ik dan veilig? Ben ik negentig procent gedekt, of honderd? Er is nog veel ‘saai’ wetenschappelijk werk te doen. Dat werk vertelt je wat je eerst moet implementeren en hoe je tot een volledig beveiligde omgeving komt.”
Als industrie kunnen we nog meer met het ‘saaie’ wetenschappelijk werk doen.
“AI verandert elk domein van onze business, ook buiten beveiliging. Op professioneel vlak ben ik optimistisch dat het tot goede dingen zal leiden. We weten alleen nog niet tot welke veranderingen het op economisch vlak zal leiden, of er een nieuwe techbubbel komt. Het wordt misschien minder stabiel, vergelijkbaar met de internetbubbel en de bankencrisis.”