

Microsoft sleutelt tijdens Ignite aan de beveiliging van Windows. Een nieuwe Insider-build toont hoe de vernieuwde Windows-beveiliging eruitziet, met onder meer Remote Lock via Intune.
Dana Huang, Corporate Vice President Windows Security bij Microsoft, bundelt de beveiligingsnieuwigheden voor Windows op Ignite 2026 in een blogpost. “AI verandert de dreigingen even snel als de manier waarop we werken”, schrijft ze. Volgens Huang blijven een veilige configuratie en snel patchen de belangrijkste verdediging. Een beveiligingsstrategie moet daarnaast ook AI en agenten dekken.
Een deel van die aankondigingen zit al in een previewversie voor Windows 11 (Build 26340.10013) die Microsoft op 16 november uitbracht. Sinds 17 november rollen Windows baseline protection en een nieuwe Security-pagina in de instellingen geleidelijk uit in preview.
Kerneldrivers en postkwantumcryptografie
Het Windows endpoint security platform is nu algemeen beschikbaar op Windows 11. Beveiligingsoplossingen hoeven daardoor minder op kerneldrivers te steunen en behouden de mogelijkheden waar ze op rekenen. Het platform hoort bij het Driver Quality Initiative en het bredere werk van Microsoft om de blootstelling van de kernel te verkleinen en het herstel na incidenten te versterken.
Microsoft breidt ook de postkwantumbescherming in de TLS-stack van Windows uit, met sleuteluitwisseling en authenticatie die volledig op postkwantumalgoritmes steunen. Daaronder komt een cryptoagile basis voor het hele platform, zodat algoritmes later vlotter te vervangen zijn. Huang spreekt van een overgang die meerdere jaren duurt, over applicaties, infrastructuur en identiteit heen.
Ontwikkelaars krijgen in de Insider-build de Microsoft Pluton Cryptographic Provider, in preview. Daarmee bewaren en gebruiken ze op ondersteunde toestellen sleutels in de Pluton-beveiligingsprocessor, via de standaard CNG-API’s van Windows.
Een vaste baseline voor Windows-beveiliging
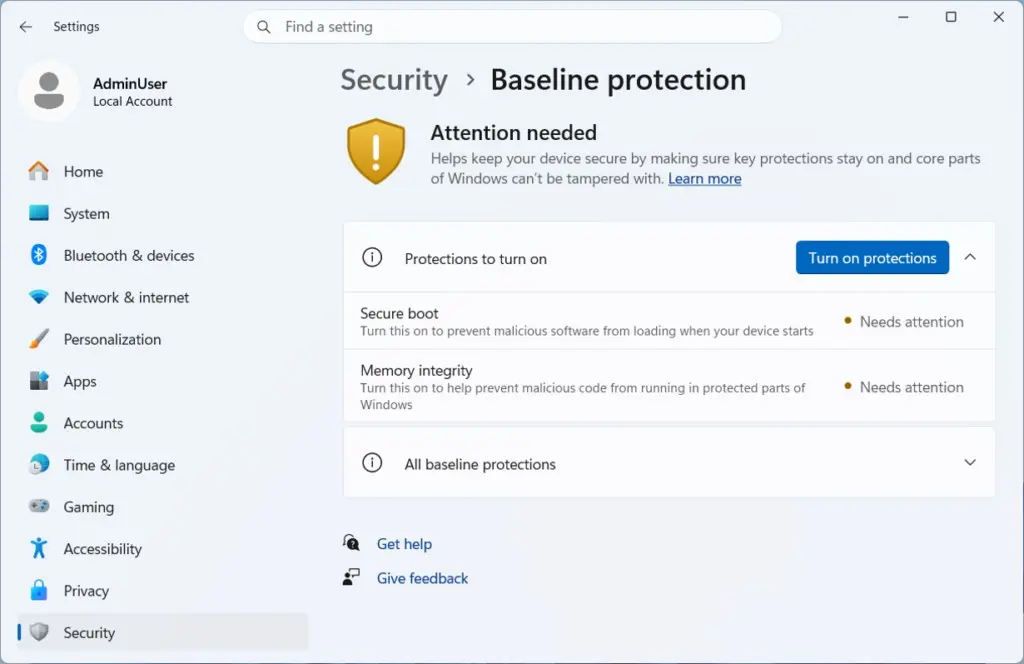
Windows baseline protection bundelt Secure Boot, virtualization-based security en geheugenintegriteit tot één beveiligingstoestand met een versienummer, die Microsoft zelf onderhoudt. Waar meer zekerheid nodig is, bevestigt hardwarematige attestatie die toestand. Ontwikkelaars kunnen er in hun software mee nagaan of een toestel veilig is.
In de Insider-build staat de functie onder Settings > Security > Baseline protection. Ze toont of het toestel vanaf het opstarten aan de baseline voldoet. Ook die Security-pagina is nieuw. Ze verzamelt toestelbeveiliging, toestelversleuteling en bescherming tegen virussen en bedreigingen, en leidt door naar de passkeys. De firewall staat voortaan bij de netwerkinstellingen, app- en browserbescherming bij de instellingen voor apps.
Wachtwoordloos aanmelden en standaardrechten
Windows Hello moet wachtwoordloos aanmelden consistenter maken en gebruikers sneller op hun bureaublad brengen. IT ziet voortaan of gebruikers zich met biometrie of met een pincode aanmelden. Aanmelden via het web werkt wachtwoordloos op meer toestellen, en bij aanmelden met een beveiligingssleutel toont Windows op het scherm waar je moet tikken.
Ook het beheer van die sleutels wordt eenvoudiger. In de Insider-build kan je de passkeys op een FIDO2-sleutel bekijken en afzonderlijk verwijderen, zodat je de hele sleutel niet meer hoeft te resetten. Beheerders leggen een minimale pinlengte op en kunnen gebruikersverificatie verplicht maken. Gebruikers werken standaard met gewone rechten en krijgen pas beheerdersrechten wanneer een taak dat vraagt.
PC op slot
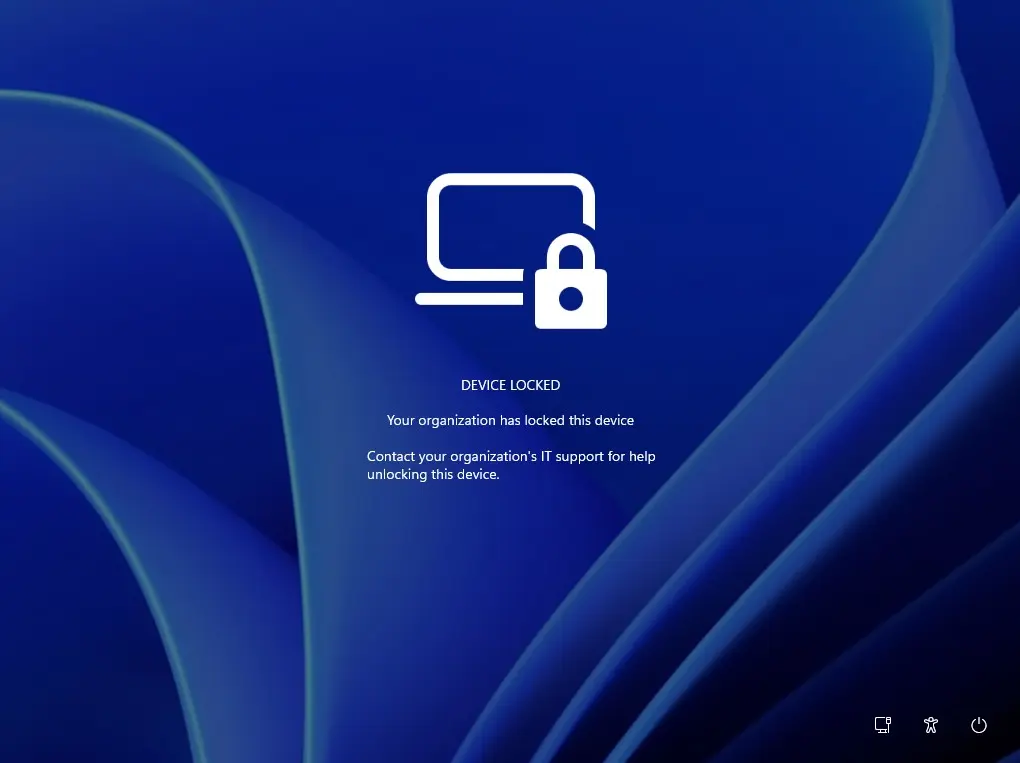
Een andere nieuwe functie is Remote Lock. Hiermee kan de IT-beheerder een verloren, gestolen of gecompromitteerd Windows-toestel vanuit Intune vergrendelen zonder het te wissen. Windows meldt alle actieve sessies af, verbergt de aanmeldopties en toont op het scherm de melding “Device locked”.
Het toestel blijft ingeschreven en beheerd, met BitLocker ingeschakeld en de gegevens van de gebruiker intact. Alleen een beheerder kan het van op afstand ontgrendelen. Met de instellingen LockReason en RecoveryHint zetten beheerders er een eigen reden en het contact van de helpdesk bij.
In de Insider-build kunnen gebruikers zonder beheerdersrechten zelf een BitLocker-pincode voor het opstarten instellen. Dat vraagt vier bestaande BitLocker-beleidsregels in Intune of een andere MDM-oplossing: AllowStandardUserEncryption, RequireDeviceEncryption en SystemDrivesRequireStartupAuthentication aan, AllowWarningForOtherDiskEncryption uit. De gebruiker krijgt dan een melding om de pincode in te stellen.
Microsoft raadt aan die regels alleen op een testgroep met de nieuwe functie te richten. Bij standaardgebruikers zonder de functie mislukt de versleuteling, en toestellen die al alleen met TPM versleuteld zijn, worden als niet in regel gemeld. Wie in de instellingen van een Microsoft-account naar een lokaal account overschakelt, krijgt voortaan altijd de vraag om de BitLocker-herstelsleutel te back-uppen.
Intune en Windows Autopatch komen in preview naar geschikte Windows Server-scenario’s. Endpointteams beheren configuratie, compliance, apps, updates en beveiliging dan in één omgeving voor Windows-clients en ondersteunde servers. Microsoft positioneert het als aanvulling op Azure Arc. Het Intune-beheer voor servers dook eerder deze week ook op bij de publieke preview van Windows Server 2028.
Verder werkt Microsoft aan Autopatch, declaratief beheer en herstel, zodat IT de gewenste toestand van toestellen bewaakt en de werking na een verstoring herstelt. Intune krijgt nieuwe functies voor de uitrol, inventaris en levenscyclus van applicaties.
Grenzen voor AI-agenten
Microsoft wil dat gebruikers AI-agenten op hun toestel kunnen vertrouwen en controleren. Een agent mag alleen doen waarvoor hij toestemming heeft, mag toestel en data niet beschadigen, en elke actie valt onder governance. Windows bouwt daarvoor op identiteit, afscherming, isolatie, beleid, observeerbaarheid en governance voor agenten.
Een concreet onderdeel zijn de Microsoft Execution Containers, die Microsoft in oktober aankondigde. Ze trekken grenzen rond wat een agent uitvoert en regelen hun toegang tot bronnen en tools. We beschreven toen hoe ontwikkelaars en beheerders daarin vastleggen welke bestanden en netwerkbestemmingen een agent mag gebruiken.
Agent 365 wordt onderdeel van de basis om AI veilig te beheren. Hoe Microsoft agenten een eigen identiteit geeft, bleek deze week bij Copilot Autopilot: elke Autopilot-agent krijgt een Entra Agent ID en een manager die ervoor verantwoordelijk is. Die Autopilot staat los van Windows Autopilot, de dienst waarmee Intune nieuwe toestellen klaarzet.
Verder in preview
De Insider-build brengt ook wijzigingen buiten de beveiliging. De taakbalk krijgt een lijstweergave die open vensters met hun titel toont, in te schakelen onder Settings > Personalization > Taskbar. Vergrootglas reageert nu ook op gebaren op touchpad en touchscreen, zoals vegen met drie vingers om in en uit te zoomen. Het hardnekkige Remote Desktop-probleem is opgelost.
Windows baseline protection en de nieuwe Security-pagina rollen geleidelijk uit, waardoor niet elke Insider ze meteen ziet. Functies in het Experimental-kanaal kunnen nog veranderen of wegvallen. Wanneer baseline protection algemeen beschikbaar wordt, maakt Microsoft nog niet bekend.