

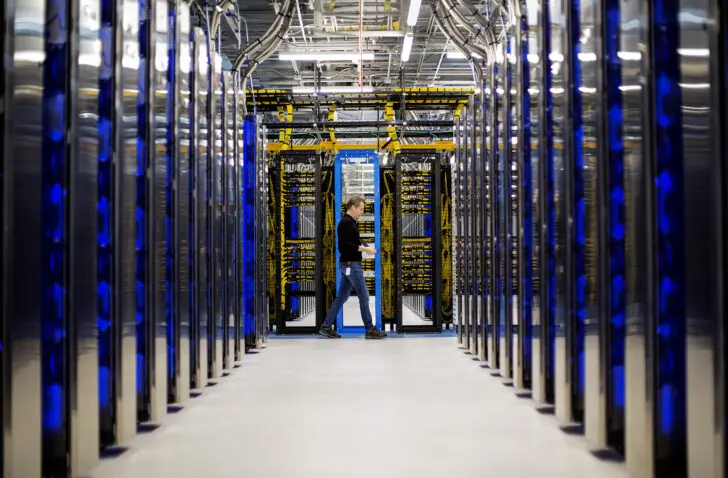
Microsoft bundelt zijn soevereiniteitsaanbod onder de noemer Microsoft Sovereign Cloud en heeft met Azure Belgium Central sinds eind 2025 een eigen cloudregio In België. De belofte: extra controle, transparantie en afdwingbare governance boven op de vertrouwde hyperscale-cloud, al is daarmee digitale soevereiniteit nog niet automatisch geregeld.
Digitale soevereiniteit domineert vandaag elk cloudgesprek. De Amerikaanse Cloud Act, geopolitieke spanningen en de opmars van AI doen organisaties twijfelen over hun afhankelijkheid van Amerikaanse techbedrijven. Microsoft voelt die druk en antwoordt met een soeverein aanbod dat intussen een eigen naam, een uitgebreide toolbox en zelfs een Belgische thuisbasis heeft.
Jimmy Bandell, Product Manager Public Cloud bij Cegeka, begeleidt organisaties bij de implementatie ervan en legt uit wat je er concreet mee krijgt, en wat niet.
Geen andere Azure
Eerst de naamkwestie: Microsoft Sovereign Cloud is de evolutie en uitbreiding van het vroegere Microsoft Cloud for Sovereignty. Belangrijker is wat het niet is: een aparte publieke cloud. “Het gaat om een set van capabilities, deploymentmodellen, tooling en referentiearchitecturen bovenop Microsoft-clouddiensten zoals Azure en Microsoft 365”, zegt Bandell. “Het is niet zomaar een andere Azure, maar een extra laag van governance, controle en aantoonbaarheid.”
Die extra laag moet drie zaken mogelijk maken: regulatoire eisen vertalen naar technische controls, die controls herhaalbaar en schaalbaar maken, en audits beter onderbouwen met platformdata en logging. Voor Belgische organisaties die al op Azure zitten, lost dat vooral een governance- en bewijsprobleem op. Compliance-afspraken zitten vandaag vaak verspreid over documenten, processen en losse configuraties. Met Sovereign Landing Zones en Azure Policy dwing je een gestandaardiseerde baseline af.
Het is niet zomaar een andere Azure, maar een extra laag van governance, controle en aantoonbaarheid.
Jimmy Bandell, Product Manager Public Cloud bij Cegeka
“Zo verschuif je van ‘we denken dat dit goed staat’ naar ‘we kunnen aantonen welke controls actief zijn’”, vat Bandell samen. Al waarschuwt hij meteen: de soevereine laag maakt compliance niet automatisch volledig geregeld. Ze helpt vooral om technische controls consistent af te dwingen en aantoonbaar te maken.
Vijf bouwstenen voor controle
Welke soevereiniteitsmechanismen brengt Microsoft Sovereign Cloud concreet samen? Bandell onderscheidt vijf domeinen. Ten eerste data residency: meer controle over waar data wordt opgeslagen en verwerkt, binnen de gekozen regio of geografie, al hangt dat af van de gebruikte Azure-dienst en configuratie. Ten tweede klantgecontroleerde encryptie via Customer Managed Keys, bijvoorbeeld met Azure Key Vault of Managed HSM. External Key Management, waarbij sleutelmateriaal buiten Microsoft-infrastructuur blijft, is voorlopig als beperkte preview beschikbaar.
Ten derde policygedreven governance: Azure Policy en Sovereign Landing Zones dwingen technische controls rond locatie, encryptie, netwerk en configuratie automatisch af.
Het vierde domein, operationele soevereiniteit, draait rond de vraag wie er aan je omgeving kan. Mechanismen zoals Customer Lockbox en Data Guardian leggen de supporttoegang van Microsoft aan banden met goedkeuringsflows en logging. Data Guardian, sinds 2025 onderdeel van het aanbod, moet bovendien garanderen dat Europese medewerkers toezien op toegang tot Europese klantomgevingen. Tot slot is er transparantie en auditeerbaarheid: betere audit trails en manipulatiebestendige (tamper-evident) logging voor provideroperaties en supportinteracties.
Van publieke cloud tot volledig losgekoppeld
Microsoft Sovereign Cloud komt in verschillende smaken: publiek met controles, lokaal (disconnected) en nationale partner. De Sovereign Public Cloud voegt de soevereiniteitscontroles toe binnen de bestaande Europese datacenterregio’s: dezelfde diensten als de wereldwijde cloud, met extra grendels erop. De Sovereign Private Cloud bundelt Azure Local, Microsoft 365 Local en Foundry Local voor wie workloads binnen de eigen operationele grens wil draaien, desnoods volledig losgekoppeld van de publieke cloud.
Sinds begin 2026 kunnen Azure Local en Microsoft 365 Local ook zonder cloudconnectiviteit opereren en brengt Foundry Local grote AI-modellen naar volledig disconnected omgevingen. Daarnaast zijn er National Partner Clouds, waarbij een vertrouwde lokale partner een soevereine cloudomgeving uitbaat.
Die keuze is een afweging. Wie richting Azure Local disconnected stapt, levert functionaliteit in tegenover de volwaardige hyperscaler en ruilt dus diensten voor extra soevereiniteit. De juiste use cases voor die meest afgeschermde varianten moet de markt overigens nog uitklaren: dienen ze als dagelijkse werkomgeving of eerder als veilige uitwijkhaven wanneer de publieke cloud fout loopt?
Azure Belgium Central: data op Belgische bodem
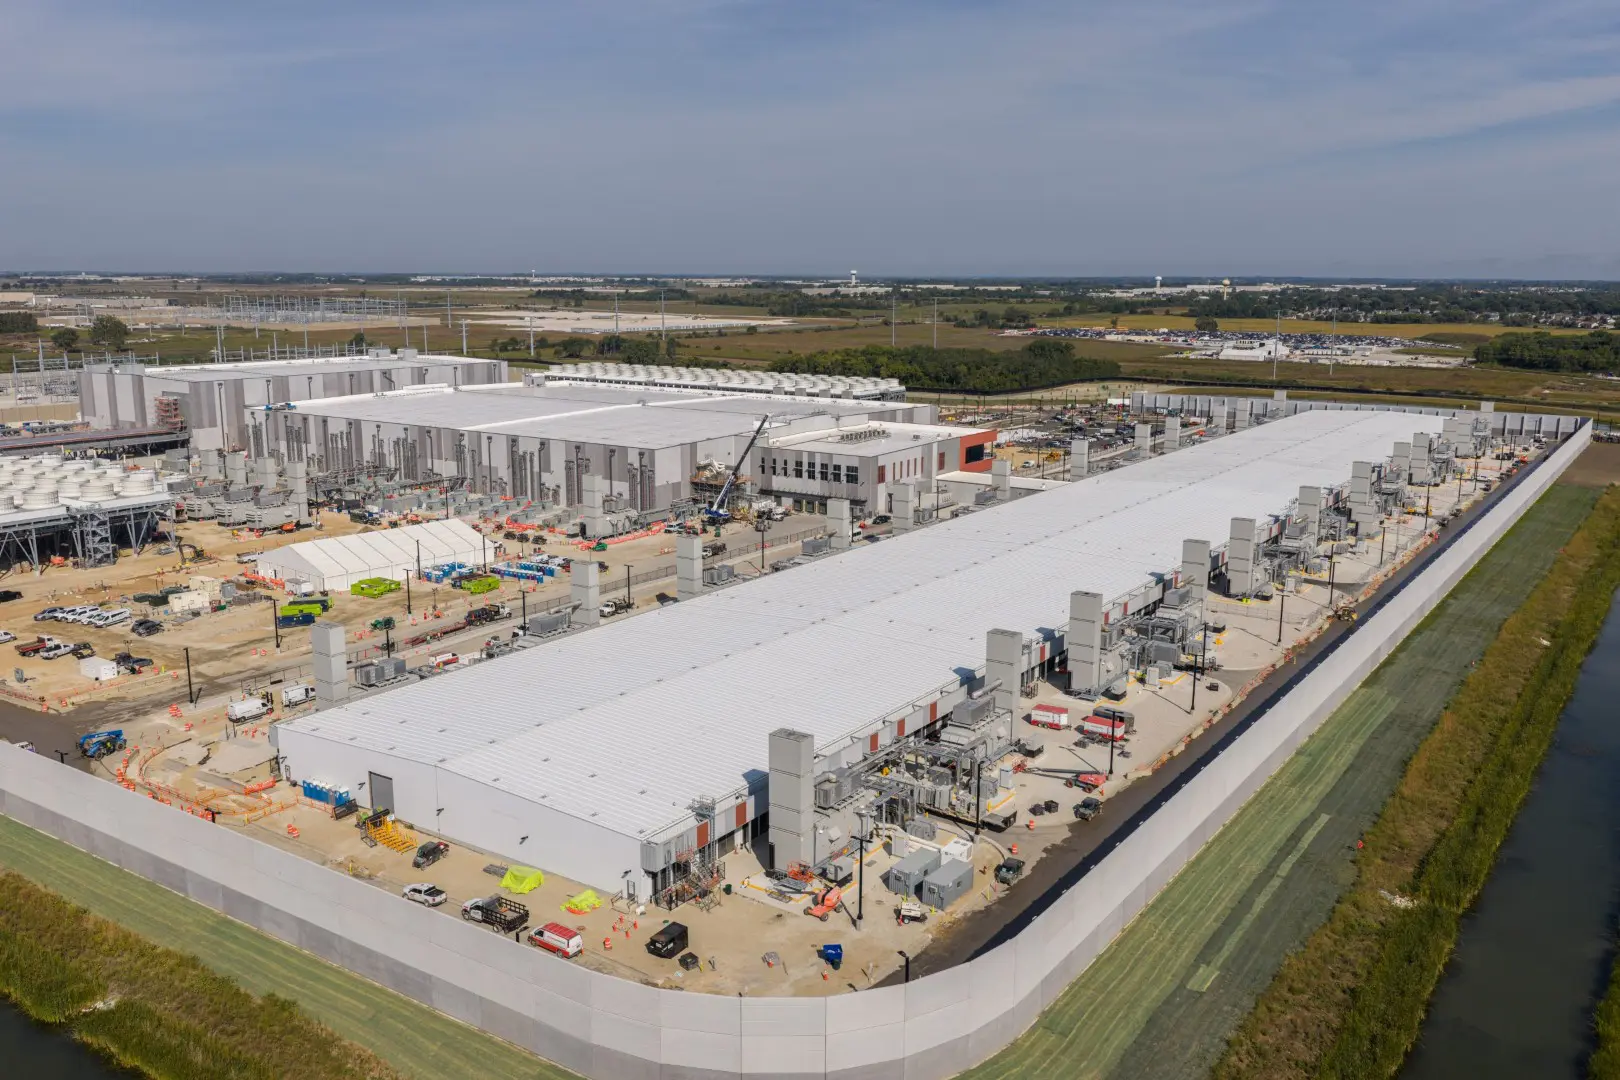
Sinds 18 november 2025 heeft België zijn eigen Azure-regio. Azure Belgium Central, bestaat uit drie availability zones in de rand rond Brussel. Voor Belgische organisaties betekent dat in de eerste plaats lokale data residency: workloads en diensten die in Belgium Central beschikbaar zijn, kunnen fysiek in België worden geplaatst en de data blijft er in rust.
Een Belgische Azure-regio is niet hetzelfde als volledige digitale soevereiniteit. Ze helpt vooral bij de vraag: waar staat mijn data?
Jimmy Bandell, Product Manager Public Cloud bij Cegeka
Daarnaast kan de regio de latency verlagen voor Belgische gebruikers en systemen, al hangt dat af van de workload en de netwerkarchitectuur. En er is het regulatoire verhaal: een Belgische regio helpt richting overheid, klanten en toezichthouders wanneer lokale verankering belangrijk is.
Bandell plaatst er wel een belangrijke kanttekening bij. “Een Belgische Azure-regio is niet hetzelfde als volledige digitale soevereiniteit. Ze helpt vooral bij de vraag: waar staat mijn data? Soevereiniteit gaat daarnaast ook over wie toegang heeft, hoe sleutels beheerd worden, hoe supporttoegang verloopt en hoe controls aantoonbaar worden afgedwongen.”
AI en Copilot onder hetzelfde regime
Blijft de vraag hoe AI in dat plaatje past, want net die workload vormen vandaag de groeimotor van elke bedrijf. Voor Bandell is het antwoord eenvoudig: AI en Copilot passen binnen een soeverein kader zodra ze onder dezelfde governance vallen als de rest van het platform. Microsoft 365 Copilot neemt bestaande permissies over en corrigeert geen historische oversharing; goed ingerichte toegangsrechten en dataclassificatie blijven dus noodzakelijk. Microsoft stelt bovendien dat prompts, antwoorden en Microsoft Graph-data van Copilot niet worden gebruikt om de onderliggende foundation-modellen te trainen.
Met Microsoft Purview beheer je AI-interacties via classificatie, DLP, auditing, retentie, eDiscovery en insider risk controls. Wie zelf bouwt, kan Azure OpenAI of Foundry gebruiken met eigen data binnen een gecontroleerde Azure-omgeving, waarbij de dataresidency afhangt van de gekozen regio, het deploymenttype en de dienstconfiguratie.
AI-workloads passen ten slotte in dezelfde soevereine landing zones, met identieke policy-, netwerk-, identity- en compliancekaders als andere Azure-workloads. “De hamvraag is niet AI wel of niet gebruiken, maar AI gecontroleerd gebruiken”, zegt Bandell. “Met correcte permissies, dataclassificatie, logging, policy enforcement en duidelijke keuzes rond regio en model deployment.”
Vertrouwen moet je aantonen
Wie de balans opmaakt, ziet dat Microsoft Sovereign Cloud vooral een governancelaag is die je activeert bovenop wat er al staat: geen verhuis naar een andere cloud, wel extra sloten, sleutels en logboeken. De Belgische regio versterkt dat verhaal, maar lost het niet in haar eentje op, en het huiswerk rond dataclassificatie en governance blijft bij de organisatie zelf liggen.
Sovereign cloud gaat uiteindelijk niet over één regio, één tool of één policy.
Jimmy Bandell, Product Manager Public Cloud bij Cegeka
“Sovereign cloud gaat uiteindelijk niet over één regio, één tool of één policy”, besluit Bandell. “Het gaat over bewijsbare controle: weten waar je data staat, wie toegang heeft, hoe je compliance afdwingt en hoe je ook AI veilig en verantwoord inzet. In een AI-first wereld is vertrouwen niet langer iets wat je alleen belooft, maar iets wat je technisch moet kunnen aantonen.”
Dit is een redactionele bijdrage in samenwerking met Cegeka. Voor meer informatie over hun oplossingen, kan je hier terecht.