

De gegevens van klanten van Bol.com en de Bijenkorf zijn mogelijk gestolen nadat hackers konden binnenbreken bij een logistieke partner van de webwinkels.
Webwinkel Bol.com waarschuwt klanten voor een datalek. Gegevens van consumenten zijn mogelijk buitgemaakt nadat hackers konden inbreken bij een logistieke partner van de online markt. De partner in kwestie, CEVA Logistics, werkt ook samen met de Bijenkorf, dat zijn klanten eveneens waarschuwt. Bol heeft de gegevensuitwisseling tijdelijk stopgezet.
De hack bij CEVA Logistics vond al op 1 augustus plaats. Op 3 augustus werd de Nederlandse Autoriteit Persoonsgegevens ingelicht. Op 5 augustus communiceerde Bol over het voorval. De omvang en de oorzaak van de hack worden op dit moment nog onderzocht.
De twee winkels merken op dat de kraak niet in de eigen systemen heeft plaatsgevonden. Enkel de partner die logistieke activiteiten uitvoert in één distributiecentrum, werd geviseerd. Concreet staat CEVA in voor een distributiecentrum van Bol in het Nederlandse Waalwijk. Voor klanten is dat niet zo’n relevant onderscheid: zij vertrouwden hun data toe aan Bol (of de Bijenkorf) en zien die nu op straat belanden.
Partner als zwakke schakel
Dergelijke aanvallen op de logistieke kettingen zijn geen uitzondering. Aanvallers azen op nuttige gegevens, en breken in waar de beveiliging het zwakst is. Het is niet toevallig dat de NIS2-regelgeving de ondernemingen die eronder vallen expliciet opdraagt om zich te vergewissen van het veiligheidsniveau van hun toeleveranciers.
Het feit dat een bedrijf slachtoffer wordt van een cyberaanval betekent niet automatisch dat het zijn beveiliging niet op orde had.
Bol.com
Bol merkt op dat het wel degelijk hoge eisen stelt aan de partijen waarmee het samenwerkt, ook inzake informatiebeveiliging. CEVA Logistics is volgens de webwinkel een internationaal gerenommeerde partij. Bol behoudt voorlopig het vertrouwen. “Het feit dat een bedrijf slachtoffer wordt van een cyberaanval betekent niet automatisch dat het zijn beveiliging niet op orde had. Dat wordt momenteel onderzocht”, klinkt het in een statement.
Klanten op de hoogte
De gegevens die eventueel op straat liggen, betreffen naam, adres, postcode en telefoonnummer. Ook andere gegevens maken misschien onderwerp uit van de aanval, al zouden betaalgegevens, wachtwoorden of logindata gevrijwaard zijn.
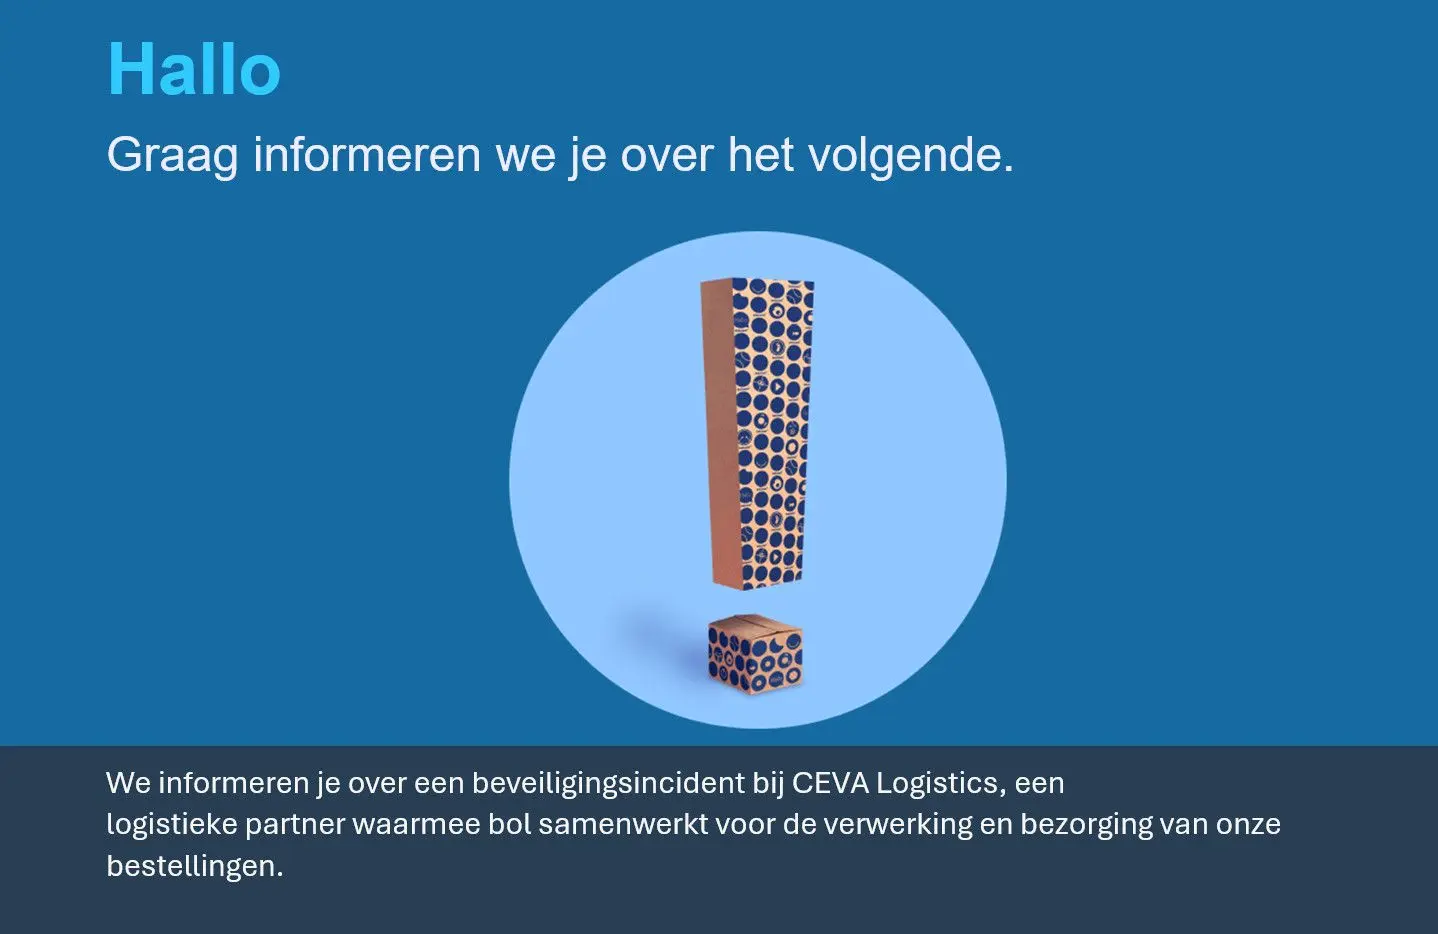
Bol heeft al een deel van zijn klantenbestand op de hoogte gebracht per mail, zowel in België als in Nederland. Hoe breed de impact van de kraak is, is niet helemaal duidelijk, al blijft de impact beperkt tot klanten die op de een of andere manier pakketjes hebben ontvangen die via het getroffen distributiecentrum zijn gepasseerd. Wie geen e-mail heeft gekregen, is vermoedelijk niet getroffen. Ook voor de Bijenkorf is de impact niet helemaal duidelijk. Het is eveneens afwachten of en wanneer gestolen gegevens effectief gedeeld zullen worden.
Phishing-vloedgolf in de maak?
Hoewel de gestolen gegevens niet extreem gevoelig zijn (hackers kunnen er nergens mee inloggen), heeft een dergelijke hack doorgaans wel merkbare gevolgen voor de consumenten wier data op het dark web verschijnen. Beveiligingsonderzoekers konden dat na de grote Odido-hack in Nederland goed in kaart brengen.
Het voornaamste risico is een sterke toename in phishing, gebruik makend van gestolen adresgegevens. Aanvallers kunnen data correleren en zo meer overtuigende phishingmails sturen. Hoewel dat niet altijd gebeurt (de meeste phishingmails blijven redelijk algemeen), zetten criminelen wel erg snel na het lekken van de gestolen data nieuwe campagnes op.
Alert zijn voor phishing is altijd belangrijk. Wie het slachtoffer is van een hack zoals nu, mag zich aan nog meer malafide mails verwachten. Te achterdochtig zijn kan geen kwaad, het omgekeerde wel.