

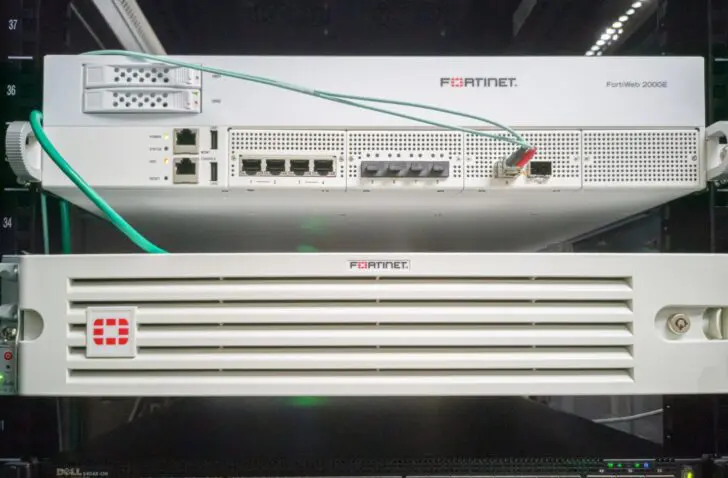
Ook cybersecurityleveranciers krijgen wel eens te maken met beveiligingslekken. Fortinet raadt zijn klanten aan om FortiOS en FortiProxy zo snel mogelijk te updaten.
Een kwetsbaarheid in FortiOS en FortiProxy stelt aanvallers in staat om de authenticatie te omzeilen en schadelijke code uit te voeren. Exact datgene wat een firewall moet helpen voorkomen. Fortinet bracht zijn klanten zelf op de hoogte van de kwetsbaarheid, die als CVE-2022-40684 wordt gelabeld, en de mail lekte uit op Twitter.
FortiOs en FortiProxy updaten
Fortinet rolde inmiddels al een patch uit om het lek te dichten en het advies is om die update zo snel mogelijk uit te voeren. Versies 7.0 tot 7.6 en 7.2.0 van FortiOS en FortiProxy, de besturingssystemen van firewalls en proxyservers, zijn vatbaar voor de kwetsbaarheid. Updaten naar versie 7.2.2 zou het probleem moeten oplossen.
Naast de software updaten geeft Fortinet nog meer tips om de IT-omgeving te beschermen. Klanten worden aangeraden hun systemen te valideren met user=”Local_Process_Access” in de apparaatlogs. Ook het uitschakelen van de HTTP/HTTPS-toegang of het beperken van IP-adressen die administratieve toegang kunnen krijgen, zouden actieve uitbuiting van de kwetsbaarheid moeten voorkomen.
150.000 apparaten kwetsbaar
Het is niet geweten hoe actief de kwetsbaarheid uitgebuit wordt. Hier geeft Fortinet ook geen gegevens over vrij. Volgens onderzoekers van Cyberthint zijn meer dan 150.000 apparaten van de fabrikant potentieel kwetsbaar.