

Een gebrek aan samenwerking en informatiedeling zorgt er mee voor dat cyberbeveiliging een grote uitdaging blijft. Dat honderd procent veilig niet bestaat, leidt tot een strijd waarbij enkel de criminelen winnen.
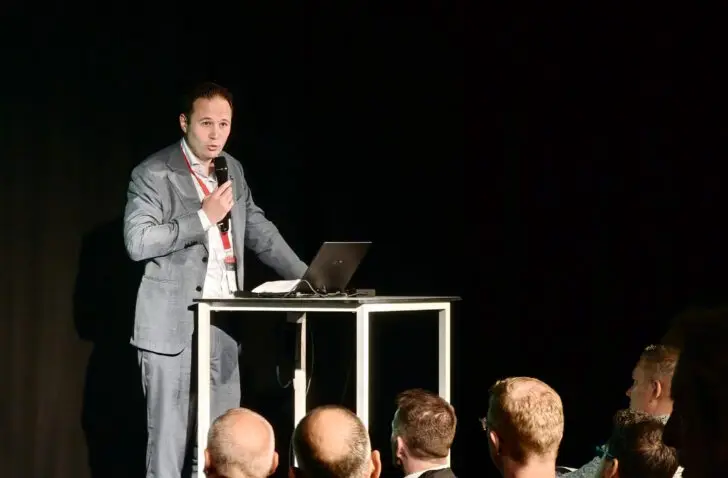
Antwerps schepen Ken Casier (N-VA), bevoegd voor Innovatie en Digitalisering, doet op de Connect-IT-beurs in Antwerp Expo een oproep voor meer samenwerking wanneer het op cyberbeveiliging aankomt. Casier wil af van de huidige reactie op het feit dat honderd procent cyberbeveiliging onmogelijk is.
Hoger muurtje
“Sommige beveiligingsexperts stellen daarbij dat honderd procent veilig ook niet hoeft”, stelt hij tijdens de openingsspeech op de beurs. “Zolang jouw beveiligingsmuur maar hoger is dan die van de buren.” Die strategie vertrouwt erop dat cybercriminelen opportunisten zijn, en dat klopt ook. Ze zullen zich in eerste instantie focussen op de doelwitten waar ze het eenvoudigst binnenraken. Wie zijn beveiliging beter op orde heeft dan zijn buurman, heeft zo een grote kans om buiten schot te blijven.
Dat is volgens Casier een perverse strategie en hij wil ervan af. “Zo ontstaat er een race to the bottom“, merkt hij op. Organisaties en bedrijven hebben immers geen motief om hun ervaringen of kennis te delen en zo mee te bouwen aan andermans muur. Het resultaat is merkbaar: “Er wordt te weinig informatie gedeeld.”
Overheid in het vizier
Casier ziet die realiteit overal en op alle niveaus van het bedrijfsleven en de overheid, waarbij ook de recente statistieken aantonen dat cyberaanvallen op organisaties stijgen. De overheid is nochtans een topdoelwit. Dat vertelt Koen Tamsyn, Line of Business Manager Cybersecurity & Secure Networking bij NTT Data, tijdens zijn passage op het podium. Hackers viseren het digitale publieke domein, met de transportsector op een verre tweede plaats.
Dat betekent niet dat hackers constant binnenbreken op overheidsdomeinen. Tamsyn: “ransomware in het algemeen is zelfs niet meer het populairste type aanval. Vandaag komen DDoS-aanvallen meer voor.”
Met dergelijke aanvallen overweldigen aanvallers de systemen van hun doelwit met een stortvloed van (relatief) onschadelijke verbindingsverzoeken, waardoor een systeem offline gaat. Om die verbindingsverzoeken te versturen, hebben aanvallers een zogenaamd botnet nodig: een netwerk van honderdduizenden gekraakte toestellen dat ze kunnen inzetten. Het doelwit zelf moet echter niet gehackt worden. DDoS-aanvallen op de overheid als gevolg van politieke beslissingen, bijvoorbeeld in het kader van steun aan Oekraïne, zijn vandaag realiteit.
Samenwerking en transparantie
Communiceren en samenwerking is daarbij essentieel. Casier lanceerde pas nog een oproep tot samenwerking, en kreeg daar naar eigen zeggen hartverwarmende reacties op. De bedrijfs- en beveiligingswereld heeft echter nog een lange weg te gaan: vandaag is een gebrek aan transparantie nog steeds de norm.
Dat bevestigt Tamsyn. “Eigenlijk is het onmogelijk om correct te zeggen hoeveel aanvallen er per dag of per maand gebeuren op bedrijven”, stelt hij. “Alle cijfers zijn fout. Onder NIS2 moeten sommige organisaties wel rapporteren wanneer ze het slachtoffer zijn van een aanval, maar dat geld niet voor iedereen. Heel veel ondernemingen zijn beschaamd en rapporteren liever niet.”
Door die cultuur van schaamte, blijft transparantie uit. Dat betekent dan weer dat andere organisaties niet kunnen leren van wat een bedrijf of instantie heeft meegemaakt, en zo een grotere kans loopt om zelf het slachtoffer te worden van een gelijkaardige aanval. Het gebrek aan informatiedeling leidt ertoe dat beveiligingsincidenten veel vaker voorkomen dan nodig zou zijn. Iedereen blijft gefocust op zijn eigen muur, en zwijgt angstvallig over zwakke plekken.
Samen naar de top
“Honderd procent veilig kan misschien niet, maar ik wil een race to the top”, besluit Casier. Hoewel ransomware-aanvallen niet meer het meest populaire type aanval zijn, blijven ze een significant probleem voor veel organisaties. Als iedereen informatie deelt, gaan de collectieve beveiligingsmuren de hoogte in, en zijn overheden en bedrijven samen beter af.