

Aanvallers buiten kwetsbaarheden uit nog voor die bekend zijn, en bedrijven rollen AI uit zonder te weten wat het doet. Experten zoeken naar de remmen voor AI in cybersecurity.
“Vroeger had je dagen tot een kwetsbaarheid werd uitgebuit. Je kon een kwetsbaarheid oplossen en pas daarna bekendmaken. Vandaag spreken we in ‘negatieve dagen’: aanvallers buiten kwetsbaarheden uit voor je ze kan patchen, omdat ze toegang hebben tot dezelfde AI-modellen.”
De toon is gezet door Satish Balakrishnan, VP en GM bij Red Hat Ansible. Samen met Ron Mukherjee, cybersecurityconsultant bij Eset; Olivier Menil, Strategic Advisor BeLux bij Fortinet; Kris Spruyt, Senior Business Consultant bij Telenet Business; Maarten Bovée, CEO van NTX; en Ulrich Seldeslachts, CEO van LSEC, praat hij aan de rondetafel van ITdaily over de impact van AI en beveiliging.
De experten zien AI zowel als een nuttige tool als een bedreiging voor verdedigers. AI verhoogt de snelheid, maar de remmen van de technologie zijn nog onvoldoende getest.
Security by design: eindelijk relevant?
Kris Spruyt stapt even weg en focust op een voor hem onderschatte schakel in beveiliging: de mens. “We hebben het heel vaak over robots, software, AI, noem maar op. Maar het menselijke aspect binnen je organisatie is even belangrijk, soms zelfs belangrijker. Mensen moeten getraind en bewust gemaakt worden van de NIS2-regelgeving, want ook zij spelen een belangrijke rol in het geheel.”
“Als je die bewustwording niet via training aanpakt, kan je heel wat doen op het vlak van producten en processen, maar stel je jezelf nog altijd bloot”, zegt Spruyt. Balakrishnan treedt hem bij. “Als de mentaliteit ontbreekt dat automatisering bedrijfskritisch is in de organisatie, worden mensen niet gestimuleerd.”
“De problemen ontstaan omdat mensen niet begrepen wat er gebeurde, zo simpel is het”, pikt Olivier Menil in. Hij vindt dat beveiligingsleveranciers in de eigen spiegel moeten durven kijken: “Ik weet niet hoeveel jaar ieder van jullie hier al over security by design praat. We doen dat al heel lang, met eigenlijk heel weinig tractie.”
“De trigger wordt AI. De tijd om problemen te ontdekken verkort. AI creëert een asymmetrie waar we allemaal slachtoffer van zijn. Ik denk dat AI op dat vlak de hefboom wordt voor security by design.” Seldeslachts wijst op de regelgeving. “Ook daar verplicht Europese wetgeving zoals de Cyber Resilience Act dat producten volgens security by design ontwikkeld worden.”
Leveranciers onder druk
Ron Mukherjee ziet onder impuls van AI zijn eigen sector veranderen. “Als leverancier merken we dat de hele organisatie op alle niveaus grondig verandert. Denk aan de prijsmodellen en de manier waarop we naar de markt gaan. Dat kunnen we niet meer volhouden, want op een bepaald moment wordt de prijs zo laag dat het goedkoper is om het zelf te doen.”
“Dit is echt een complete omslag in onze wereld”, stelt Mukherjee scherp. “Als bedrijf leggen we nu alle focus op AI. We worden eigenlijk een volledig AI-bedrijf. Als ik wil, maak ik op een weekend tijd een CRM-tool met AI.”
Balakrishnan gaat niet akkoord. “Het zal druk zetten op je kosten, maar het risico op vervanging is volgens mij heel klein. Een proof of concept bouwen met AI is heel eenvoudig. Het in productie brengen en het voortdurend kunnen onderhouden, is iets heel anders.”
“Vandaag gebruiken we AI voor onze ontwikkeling”, zegt Balakrishnan. “Van een product dat we twee, drie weken geleden uitbrachten, werd 99 procent door AI gebouwd. Maar er is veel menselijk werk nodig om alles te valideren en om na te gaan of het schaalbaar is. Je kan een heel goede applicatie bouwen, maar kan je die ook uitrollen bij duizenden andere bedrijven?”
“Die validatie gebeurt nu ook al grotendeels door AI. Geen mens kan dit zo snel doen, maar dat wil niet zeggen dat het met AI altijd beter is”, merkt Seldeslachts op.
Een proof of concept bouwen met AI is heel eenvoudig. Het in productie brengen en het voortdurend kunnen onderhouden, is iets heel anders.
Satish Balakrishnan, VP & GM bij Red Hat Ansible
Een auto zonder remmen
Het panel wordt veel voorzichtiger wanneer we vragen om vooruit te kijken. Komt er een moment waarop AI wel beter wordt? “Dat is echt moeilijk om te voorspellen” zegt Maarten Bovée. “De prijs om dingen te bouwen gaat misschien omlaag, maar het drijft ook innovatie en nieuwe dingen aan in een versneld tempo. Als MSP moeten we vandaag als gekken automatiseren, want er komen elke week meerdere patches en kritieke waarschuwingen uit. Dat had je vroeger niet.”
“Vroeger moest je echt een ervaren hacker zijn om iets geks uit te halen”, gaat Bovée verder. “Nu kan je een agent laten hacken en meerdere aanvallen op de toeleveringsketen laten uitvoeren. Er zijn onbewaakte LLM’s die je voor vijf dollar op het dark web vindt. Onze klanten, klein en groot, hebben automatisering nodig, razendsnel. Het moet sneller en goedkoper. Voor ons is het uitbouwen van governance bij onze klanten ook heel belangrijk. Wat gebeurt er met shadow AI?”
Volgens Mukherjee mag governance de innovatie niet stoppen. “Misschien kan je AI binnen governance zien als een gebruiker.” Bovée volgt. “Je moet zo naar agenten kijken. Ze kunnen dingen voor je afhandelen en uitvoeren. Maar ik zou ze nog altijd ‘domme computers’ noemen.”
Domme Ferrari
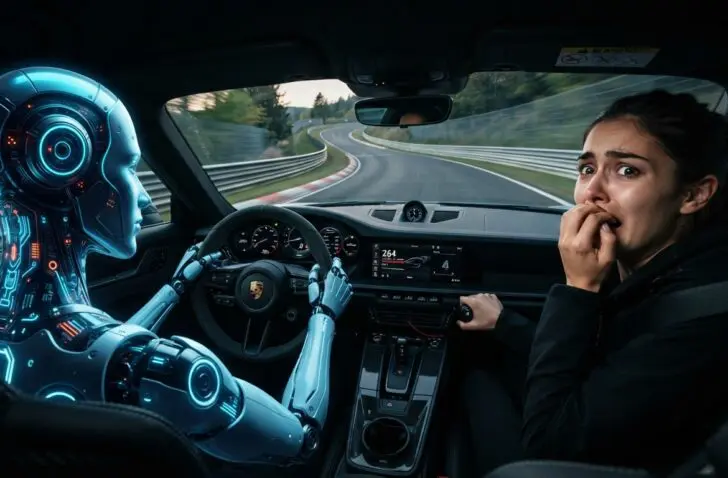
“Wat is AI vandaag in IT?”, werpt Menil een filosofische vraag op? “Een domme tool met waanzinnige capaciteiten en een uitvoeringssnelheid die niet in verhouding staat. De problemen ontstaan omdat we er elke dag nieuwe capaciteiten aan toevoegen zonder controle. Het is alsof je een auto hebt en er extra vermogen in steekt. Wat is de topsnelheid? We weten het niet. Zijn de remmen goed genoeg? Dat weten we ook niet.”
“En de mens volgt vandaag niet, controleert niet. Het is heel goed voor de media. Maar in een air-gapped omgeving is er geen risico dat een agent met het internet verbindt. Als je een default gateway naar het internet laat lopen, dan natuurlijk wel”.
Zeker kmo’s moeten niet met de snelste wagen willen rijden, vindt Bovée. “In de VS houden ze een race die volgens mij zelfs dom is. De meeste van onze klanten, zelfs de grote, vragen eenvoudige automatisering. Ze hebben het nieuwste exclusieve Ferrari-model niet nodig.”
AI in IT is een auto waarvan de topsnelheid niet gekend is, en de remmen niet getest zijn.
Olivier Menil, Olivier Menil, Strategic Advisor BeLux Fortinet
Zelfde fouten
“We bouwen al bijna een jaar AI-componenten in, en we hebben het intern in het bedrijf gereguleerd”, zegt Spruyt over de aanpak bij Telenet. “Van persoonlijke AI tot volledig geïndustrialiseerde AI-agenten: daar hebben we governance rond gebouwd. Als individu kan je AI gebruiken. We hebben in Copilot alle elementen geïntegreerd die beschikbaar zijn, maar alles draait op één tenant, één gesloten omgeving.”
“Wil je iets specifiek bouwen dat een afdeling of het hele bedrijf kan helpen, dan moet je langs een governance-orgaan. Doe je dat niet, dan kan je niets uitrollen. Het is eigenlijk een autorisatieraad die je toegang geeft tot bepaalde capaciteiten en tot databronnen die normaal niet toegelaten zijn. Met die autorisatie krijg je ook de tools en de ondersteuning om agenten te ontwikkelen. Het is volledig gereguleerd”, legt hij uit.
“Dat klinkt logisch, maar hoe zeker ben je dat AI niet kan ontsnappen?”, reageert Seldeslachts. “Wat ik veel bedrijven vandaag zie doen, doet me sterk denken aan cloudinnovatie vijftien jaar geleden. Dezelfde modellen worden toegepast, en ik zie ook dezelfde fouten opnieuw gemaakt worden. Die kosten organisaties miljoenen euro’s”.
“We hebben veel over generatieve AI gesproken, maar niet over AI in IT-operaties. Dat is net het belangrijkste”, neemt Balakrishnan het woord over. “Als je agent een database verwijdert, ben jij en niet de AI-agent daar verantwoordelijk voor. Je moet dus extreem voorzichtig zijn en governance rond agenten zetten.”
Volgens Balakrishnan moet automatisering zich end-to-end doorzetten. “Zonder dat begrijpt AI de context niet. Dan ontstaat er een kloof tussen bedrijven die geautomatiseerd hebben en bedrijven die dat niet kunnen. AI is heel goed in het blootleggen van nieuwe incidenten en het doen van voorstellen. Maar je wil niet dat die voorstellen in IT-operaties worden uitgevoerd zonder een human in the loop. LLM’s zullen hallucineren en dingen verzinnen.”
Ik zie bedrijven dezelfde fouten met AI maken als met cloud, en die fouten kosten miljoenen euro’s.
Ulrich Seldeslachts, CEO LSEC
Zelfde rechten als de CEO
Daarom moeten bedrijven beginnen nadenken over hoe ze hun data beveiligen”, pikt Bovée opnieuw in. “AI-agenten worden met dezelfde rechten als de CEO of de IT-manager uitgerold. Voor je het goed en wel beseft, heb je al je e-mails of je hele SharePoint gewist. Of je verandert gegevens in een database, en dan weet je niet meer wat je originele data zijn.”
Volgens Menil moet de focus van beveiliging verschuiven naar data en identiteit. “We stappen af van de historische netwerkbeveiliging. Als ik klanten die vandaag AI gebruiken vraag hoe ze het controleren, hebben ze geen idee. Ze rollen het uit en krijgen een resultaat, maar ze weten niet wat er achter de schermen gebeurt. Intussen blijven we op een heel klassieke manier strijden, project per project.”
“Om de maturiteit op te krikken, hebben MSSP’s een grote rol te spelen, want leveranciers kunnen niet schalen. Zelfs de grote spelers niet. Mijn favoriete slide bestaat uit zes letters: AI vs IA,artificiële intelligentie tegenover intelligente automatisering. Ik denk dat we vandaag al in de tweede fase zitten.”
Compliance de basis, weerbaarheid het doel
De experten willen niet dat bedrijven zich laten afschrikken door AI, integendeel. “Gebruik het voor je beveiliging”, raadt Seldeslachts aan. “Een belangrijk onderdeel van de NIS2-vereisten is goed beheer onder meer door te beschikken over beleidsmaatregelen en richtlijnen.”
“Kmo’s weten niet waar ze moeten beginnen en wat erin moet staan. Dit is een perfecte start: schrijf me twintig regels rond cybersecuritybeleid die ik aan mijn tien medewerkers kan geven. De helderste beleidsteksten die ik gelezen heb, waren op minder dan vijf minuten dankzij AI geschreven. Mits een beperkte menselijke ondersteuning door ze na te lezen of accenten te veranderen, geeft dat kmo’s een slagkracht die we nooit eerder gezien hebben”, klinkt Seldeslachts positief.
Balakrishnan ziet in AI een manier om een tekort aan personeel op te vangen. “Veel kmo’s hebben één IT’er die alles moet opvolgen. Hoe moet die ook nog voor de beveiliging zorgen? Ze hebben agenten nodig die het werk kunnen doen. Maar je moet heel voorzichtig zijn met welke agenten je inzet, want ze kunnen het verkeerde doen.”
De remmen zoeken de experts voorlopig in governance en in een mens die de voorstellen van AI goedkeurt. Hoe snel AI intussen evolueert, durft niemand aan tafel te voorspellen. “Het is moeilijk te voorspellen waar we binnen zes maanden of een jaar zullen staan, wat de capaciteiten en de kwetsbaarheden betreft, alsook hoe AI ons bedrijfsmodel zal veranderen. Regulering maakt ons veiliger”, zegt Spruyt.
“We hebben betere structuur, zicht en tools. Op het vlak van AI is het belangrijker om te besturen dan om angst te zaaien of de innovatie te stoppen”, besluit Mukherjee. “Samengevat zou ik zeggen: compliance is de basis, maar weerbaarheid is het doel.”
Compliance is de basis, weerbaarheid het doel.
Ron Mukherjee, cybersecurityconsultant ESET